Cybersécurité : comment l’IA accélère les menaces… et aide les cyber-défenseurs
L’essor des outils d’intelligence artificielle transforme en profondeur le paysage de la cybersécurité. Si l’avantage semble aujourd’hui à l’attaquant, les organisations peuvent se protéger. Et transformer la cyber en levier de croissance, de performance et de résilience.
La cybersécurité des environnements industriels est désormais au cœur des préoccupations des entreprises gérant des infrastructures critiques : Convergence des systèmes, réseaux interconnectés… Les frontières entre l’IT et l’OT s’effacent. La cyberattaque dont a été victime le constructeur anglais Jaguar Land Rover doit nous alerter : arrêt des usines pendant 3 semaines, les équipes en chômage technique, plus de 5 000 fournisseurs et sous-traitants impactés dont certains menacés de faillite. Pour un coût financier estimé à plusieurs milliards d’euros.
Dans le même temps, le cadre réglementaire se renforce, notamment avec le Cyber Resilience Act, l’AI Act et la directive NIS 2, qui élargissent les exigences de cybersécurité à un nombre croissant d’entreprises.
Et plus récemment encore, des agents IA qui seraient maintenant capables d’exécuter des attaques informatiques de manière autonome. Il y a quelques semaines, on apprenait que l’IA serait si puissance qu’elle pourrait même menacer l’humanité toute entière !
Entre une certaine forme de marketing de la peur des grands acteurs de la tech – qui y voient un intérêt pour justifier des investissements toujours plus importants – et les réelles prouesses technologiques, il devient difficile d’avoir une cartographie claire des risques.
L’IA accélère la vitesse d’exécution des cyber-attaques… et renforce la défense !
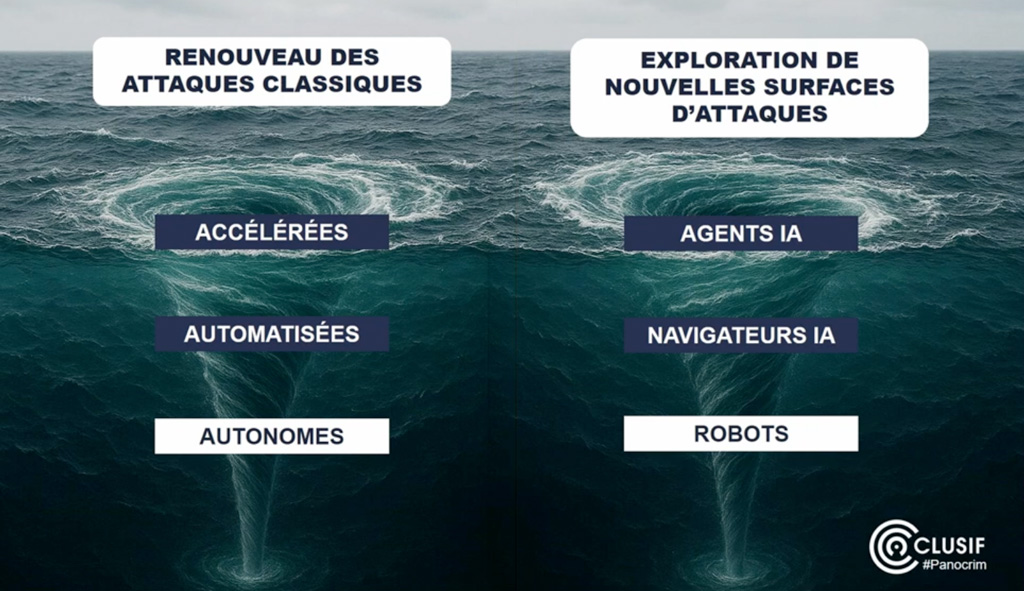
Si l’IA permet des attaques plus industrialisées et automatisées, c’est aussi son impact réel sur la vitesse d’exécution qui a augmenté et qui menace les organisations en rendant les processus de réponses actuelles obsolètes.
Nous pourrions être tenté de voir le verre à moitié vide : Les attaquants vont avoir accès aux derniers modèles de LLM tôt ou tard, leur donnant une capacité de vitesse et de passage à l’échelle inédit.
Pourtant, les raisons objectives de voir le verre à moitié plein sont nombreuses côté cyber-défense, car l’IA va également nous permettre d’identifier des chemins d’attaques qui n’avaient pas été identifiés, de mieux appréhender des systèmes d’architectures complexe, d’être plus pro-actif dans la détection et la réponse à incident et de réduire la fatigue des équipes du SOC.
Mais pour cela, il apparaît nécessaire de mettre en place une gouvernance de l’IA ; d’identifier et de cartographier les données ; d’encadrer l’usage qu’en font les collaborateurs pour ne pas brider l’innovation tout en réduisant les risques de mauvaise utilisation.
Finalement, on aura toujours besoin de l’intelligence humaine pour gérer les vulnérabilités, les remettre dans le contexte de l’entreprise, choisir ses dépendances technologiques. Plus que jamais, le facteur humain sera déterminant, avec la nécessite de sensibiliser et former les collaborateurs aux opportunités qu’offrent les outils d’intelligence artificielle, en tenant compte des enjeux de confidentialité et de sécurité.
Retrouvez l’intégralité de notre Matinale Silicon dédiée à la Cybersécurité – l’IA, nouvel accélérateur des menaces sur le site Silicon.fr
Par Clément Donzel
Pour vous, l'IA est plutôt à l'avantage de la défense ou de l'attaque ?