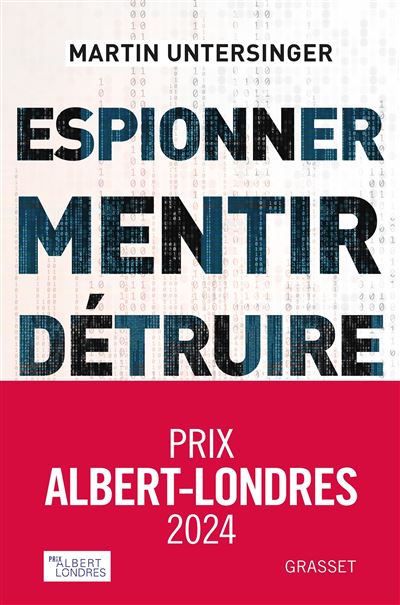
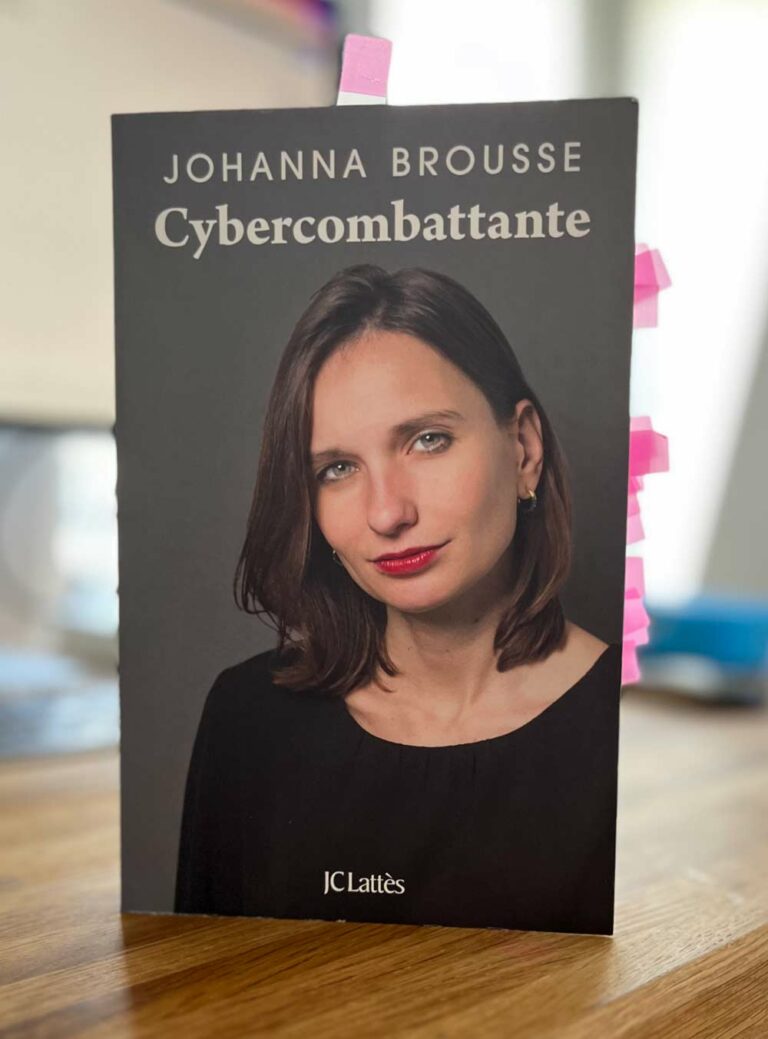
La lutte contre la cybercriminalité, c’est elle : Johanna Brousse, jeune magistrate à la tête de la section J3 du parquet de Paris. De l’arrestation de hackers de renom à celle de Pavel Durov, fondateur de la messagerie cryptée Telegram, en passant par la convocation d’Elon Musk devant la justice française et la fermeture du site de rencontres Coco utilisé par Dominique Pélicot, la traque menée par Johanna
Brousse et ses collègues est digne d’un cyberthriller.
Alors qu’un simple ordinateur suffit pour escroquer des particuliers, brasser des milliards en cryptomonnaies ou commanditer un enlèvement, Johanna Brousse raconte de l’intérieur des affaires qui nous concernent tous. Une parole rare pour alerter et former face à une menace numérique qui ne cesse de se diversifier et de muter comme une hydre infernale.
L’ouvrage a été écrit en collaboration avec la journaliste Clémence de Blasi.
Johanna Brousse, 40 ans, est magistrate à la tête de la section cyber à compétence nationale – dite J3 – au sein du parquet de Paris.
Johanna Brousse dans Cybercombattante nous ouvre les portes du parquet cyber. À travers son parcours, on découvre les dessous d’affaires ayant défrayé la chronique comme l’arrestation très médiatique du créateur de la messagerie chiffrée Telegram ou encore l’appel à comparaitre du techno-fasciste Elon Musk (pour certains de mes chers lecteurs qui pensent que Musk est un génie, je recommande la lecture de l’excellent ouvrage d’Antony Galluzo).
Mais au delà des grands récits médiatiques, on y découvre le quotidien de la magistrate, qui doit affronter une menace mondiale protéiforme et en constante mutation : mineurs abusées, torturées, assassinats et attaques terroristes planifiées, vol en bande organisées, espionnage, tentatives d’influence, déstabilisation étatique, manipulation de l’opinion publique. Les menaces transitant par les outils numériques sont légion.
On prend également conscience – et c’est l’une des révélation de ce livre pour moi – de la capacité cyber offensive très concrète de l’État français, et du rôle décisif de la DGSE et de l’État dans le hack des messageries chiffrées EncroChat et Sky ECC. La doctrine de l’État en matière cyber semble effectivement être passée à l’offensive.


Dernières sorties, avis, extraits et résumés.
Pour revenir à l’auteure, Johanna Brousse, c’est une femme de conviction, une femme courageuse, qui bouscule les préjugés et l’institution et qu’il vaut mieux avoir de son côté. Ce n’est pas Pavel Durov qui dira le contraire, lui qui – avec tant d’autres – en a subi les conséquences.
Je faisais parti des sceptiques lorsque Durov a été arrêté par les autorités françaises. Encore un coup porté contre les libertés numériques ? En découvrant les dessous de l’arrestation, on prend conscience que la décision était purement judiciaire, largement instruite et que le politique n’avait pas même été impliqué dans la décision. Mais surtout, cette initiative aura eu le mérite de forcer la coopération d’une plateforme comme Telegram avec la justice dans des dossiers illicites et terrifiants (abus sexuels d’enfants, contenus pédopornographiques…). Les libertés numériques ne peuvent pas justifier toutes les infamies.
Dans l’ouvrage Cybercombattante, nous quittons le commentaire pour passer à l’action en mode thriller cyber. Nous y découvrons une petite équipe du J3 motivée, une France résolument offensive, et une Europe de la coopération, du renseignement et de l’entraide. Et à notre époque, il est plutôt rassurant de savoir que nos démocraties se mettent en ordre de marche pour coordonner leurs efforts et faire avancer leurs enquêtes pour protéger nos valeurs et nos institutions des cybercriminels et des ingérences étrangères.
Nous voulions que l’ANSSI nous signale les cyberattaques dont elle avait connaissance pour pouvoir ouvrir des enquêtes ; les entreprises, très attachées à leur e-réputation, rechignaient à déposer plainte. Elles craignaient que leur dossier ne soit éventé, et semblaient convaincues que la justice était impuissante dans ce domaine et n’arrêtait jamais personne. Lors de cette entrevue, Guillaume Poupard s’était montré très aimable, mais j’avais quand même compris qu’il se demandait bien ce que notre toute petite équipe pouvait faire face à l’ampleur de la menace. J’ai appris par la suite qu’il avait défendu le travail de J3 et la nécessité de renforcer les équipes du parquet cyber, y compris auprès de la Première ministre Élisabeth Borne. Il faudra toutefois attendre septembre 2021 avec l’arrivée de Laure Beccuau, la première femme nommée procureure de Paris, pour que les effectifs de la section cyber doublent. (p.81)
À bien des égards, ce dossier a conservé des mystères. Que s’est-il exactement passé autour d’Alexander Vinnik, à différents niveaux diplomatiques ? Ce qui est sûr, c’est que Russes et Américains se sont battus avec acharnement pour le récupérer. On ne maîtrisait rien dans cette affaire compliquée, qui a beaucoup contribué à mon apprentissage cyber et m’a bien forgé le caractère […]
Quelques mois après ce procès, nous interpellons un autre de ses compatriotes russes, lui aussi soupçonné de blanchir les rançons de cyberattaques à grands coups de millions en cryptomonnaies. Nous le traquions depuis un moment. Un mandat de recherche avait été délivré. Concrètement, cela signifiait que s’il posait un pied sur le territoire français, il serait arrêté. Or les Russes adorent la France. Notre mis en cause appréciait aussi la course à pied ; nous suivions ses exploits sportifs sur l’application mobile Strava, qui permet d’enregistrer ses sessions de running. Un jour, les enquêteurs français m’appellent : « Madame la procureure, la cible a fait un footing. Vous ne devinerez jamais où ! Aux Tuileries… » (p.83)
Au printemps, la juridiction interrégionale spécialisée (JIRS) de Lille vient de réussir un coup de maître : les expertes de la DGSI ont discrètement implanté un logiciel intrusif dans EncroChat, un système de téléphonie chiffrée ultra-sécurisé similaire à celui de Sky ECC et utilisé par des criminels de tous poils. Les gendarmes ont organisé une captation pendant plus de deux mois, ce qui leur a permis de récupérer 1,2 téraoctet de données échangées, soit 120 millions de messages qui ont abouti à de très nombreuses enquêtes et interpellations. Une telle intrusion, rare, est autorisée par le Code de procédure pénale lorsqu’il s’agit de lutter contre la criminalité organisée. (p.88)
Nous lançons la phase de captation, qui consiste à hacker la solution Sky ECC avec un dispositif soumis au secret de la défense nationale ; nous ne pourrons jamais expliquer comment nous avons procédé. Nous sommes tous sur le point, à retenir notre respiration. Allons-nous y parvenir ? Miracle : ça fonctionne ! Avec Fanny, nous sommes extatiques : après avoir vécu en apnée un certain temps, nous comprenons très vite que nous sommes en passe de remporter notre pari. Nous obtenons les clés de déchiffrement qui nous donnent accès, en clair, à tous les écrits, notes audio, photos et vidéos émis ou reçus. La prouesse technique que nous appelions de nos vœux a eu lieu : pendant trois semaines, environ 1,3 milliard de messages sont déchiffrés. Ce qu’on découvre alors dépasse l’imagination : c’est comme si nous étions attablés avec les plus grands criminels de toute la planète et que nous les écoutions discuter. Nous avons accès à tous leurs plans. Nous pouvons déjouer les assassinats : en France, nous parvenons notamment à empêcher celui de l’ancienne compagne d’un trafiquant de drogue. Nous savons quand la cocaïne doit arriver et qui doit la réceptionner. Nous savons qui a acheté telle ou telle cargaison d’armes. Nous découvrons qui est corrompu dans chaque pays : policiers, agents portuaires, magistrats ! Nous comprenons où va l’argent du crime et comment il est blanchi. Pour la toute petite section cyber, seulement composée à cette époque de trois magistrats et d’un assistant spécialisé, c’est extraordinaire. Les messages déchiffrés sont ensuite transmis pour analyses à nos collèges de J1 en charge de la lutte contre la criminalité organisée. (p.97)
La France est un partenaire important, tout comme les États-Unis le sont aussi pour nous. Deux mois plus tard, pour arrondir les angles, le département d’État américain m’invitera à participer au programme d’échange IVLP (pour International Visitor Leadership Program) aux États-Unis, avec toute l’équipe cyber française. C’est une belle manière de renforcer les liens. En mais 2022, notre petite délégation de sept personnes s’envole donc direction Washington pour une dizaine de jours, multipliant les rencontres afin de mieux comprendre comment nos partenaires américains travaillent en matière cyber. nous avons l’occasion de visiter ainsi le Pentagone et le siège du FBI où nous dévalisons la boutique de casquettes, T-shirts et pulls en tout genre à l’effigie du service. (p.101)
Le 20 mai 2025, à 6 heures du matin, Prison Break est amorcée. Je suis très tôt sur le pont. Eurojust est prévenue, car au cours de l’enquête nous nous sommes rendu compte que ces mini-téléphones n’étaient pas vendus qu’en France mais possiblement utilisés dans les prisons du monde entier. Nous avons donc décidé de transmettre aux vingt-sept pays membre l’ensemble des éléments et instructions nécessaires pour qu’ils puissent s’inspirer de notre initiative s’ils le souhaitent.
L’opération commence. Elle se déroule comme prévu. L’officine distribuant les téléphones est démantelée par la police, les mis en cause interpellés et le stock de téléphones saisi. La page d’accueil du site web de la société est dans le même temps remplacée par une splash page, une sorte de fenêtre d’attente qui affiche le logo de la Junalco et ceux de ses partenaires pour l’opération, suivis de la mention « Ce site internet a été sais dans le cadre d’une procédure judiciaire. Les données sont en cours d’exploitation afin d’identifier les clients du site ». Plutôt dissuasif ! Parallèlement, dans les 66 prisons sélectionnées, les perquisitions – pour lesquelles plus de 500 gendarmes sont mobilisés – ont débuté. […]
Les mini-téléphones saisis sont envoyés à l’ANSSI, l’autorité nationale en matière de sécurité des systèmes d’information, de sorte qu’elle puisse se prononcer sur une éventuelle aspiration de données vers la Chine par des backdoors – une fonctionnalité inconnue de l’utilisateur légitime, qui permet un accès secret à l’appareil. (p.119)
Au printemps 2024, quand nous disposons de suffisamment d’éléments, je décide de passer à la deuxième partie du plan : l’arrestation de Pavel Durov. Je rédige un mandat de recherche contre lui, envoie les éléments au greffe de J3 pour que la greffière de permanence formalise le document. Dessus figurent l’identité du. mis en case, les chefs d’infractions retenus et, surtout, l’ordre de l’arrêter. Je relis une fois, deux fois, dix fois. Tout semble en ordre. Alors je m’empare d’un stylo sur le bureau, signe le mandat et y appose mon tampon orné d’une Marianne. (p.127)
Dès le lendemain matin, très tôt, mon téléphone se remet à vibrer. Cette fois, c’est la DGSI : un agent en charge du renseignement. J’ouvre son message. Lapidaire, il est seulement composé de trois mots : « C’est toi ? » Avant d’éteindre mon téléphone le temps de prendre un café au calme, je réponds de façon tout aussi concise : « Oui. » La journée va être dense mais je crois que , pour la première fois, les services me prennent au sérieux. Les préjugés ont parfois la vie dure : une jeune femme magistrate perchée sur des talons, ça ne rentre pas forcément dans les codes initiaux du monde cyber et celui du renseignement… (p.135)
Le 27 août 2024, alors que les quarante-huit heures de garde à vue de Pavel Durov viennent d’être renouvelées, je reçois de l’OFMIN un message sur mon téléphone : « Je souhaite vous informer que, par le plus grand des hasards, la société Telegram vient de répondre à deux réquisitions d’importance transmises à l’OFMIN pour des faits de viols, agressions sexuelles et traite d’êtres humains aggravée à l’égard de mineurs. »
En lisant ces quelques lignes, je deviens extatique. Je relis le message. Non. Je n’ai pas rêvé. Telegram vient de coopérer avec la justice pour l’aider à arrêter les criminels sévissant sur sa plateforme. (p.140)
Son téléphone nous fournira des indications précieuses sur les différents pays dans lesquels il s’est rendu pour distribuer les boîtiers. Nous prévenons nos homologues étrangers. Ils doivent être avertis que des IMSI-catchers circulent librement sur leur territoire.
En théorie, ce matériel peut être utilisé pour des activités d’espionnage. Qu’en est-il en l’espèce ? À partir d’analyses techniques menées sur les IMSI-catchers, il apparaît que ces derniers étaient dotés d’une mystérieuse fonctionnalité permettant de renvoyer les données captées par les appareils utilisés en France sur des serveurs qui pourraient être basés en Chine. (p.168)
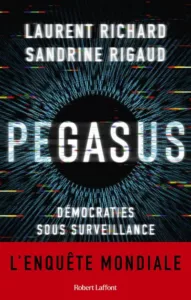
Ces dernières années, et surtout ces derniers mois, nous avons vu les dossiers d’espionnage se multiplier. Révélées par la presse à l’été 2021, les potentiels dérives de l’utilisation de Pegasus, un logiciel espion ultra-invasif vendu par une société israélienne, ont provoqué une onde de choc mondiale. Selon le consortium de journalistes à l’origine de la révélation de l’affaire, cet outil numérique aurait permis à des États d’infiltrer et d’avoir accès au contenu des téléphones de leurs collègues mais aussi d’industriels et de personnalités politiques français. (p.189)


Dernières sorties, avis, extraits et résumés.
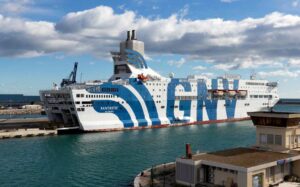
En décembre 2025, nous devons gérer un dossier extrêmement préoccupant : celui du piratage du Fantastic, un ferry italien de 180 mètres de long pouvant accueillir 2 000 passagers. Selon un renseignement transmis par les autorités italiennes, le système informatique du navire aurait pu être infecté par un dispositif malveillant, permettant potentiellement une prise de contrôle à distance. La DGSI s’est immédiatement rendue au port de Sète, où le bateau était amarré. Impossible de laisser le bateau repartir. Nous devons procéder à un lot de vérifications pour nous assurer qu’il peut naviguer en toute sécurité. La décision est prise : nous mettons le bateau sous scellés pour l’immobiliser le temps d’effectuer les premiers contrôles. […]
Deux personnes sont placées en garde à vue, dont un jeune Letton, mis en cause pour avoir installé le dispositif (une sorte de boîtier permettant potentiellement de se connecter au système informatique du Fantastic). (p.197)
Au cours de l’année 2021, un ransomware répondant au. nom de Conti a frappé les pays du monde entier. […]
Pour se venger, l’un d’entre eux fait fuiter publiquement l’ensemble des échanges des membres de Conti : 60 000 messages sont désormais en libre accès. C’est ce que l’on appellera les Conti Leaks. Ces documents sont épluchés par les services d’enquêtes aux quatre coins du globe et seront riches en enseignements. Ce qui me frappe le plus, c’est de constater à quel point nous sommes face à une entreprise du crime avec une structure hiérarchique claire : chefs, managers, équipes. Le fonctionnement interne est, lui aussi, parfaitement organisé avec un système de tickets, suivi, reporting… (p.207)
Illustration by Rose Wong
Une fois par mois, on décrypte l’actu Tech & Cyber.
Saisissez votre email